


Безопасность промышленного шлюза — это не единственная функция VPN. Он объединяет идентификацию устройства, сегментацию сети, наименьшие привилегии, сертификаты или сильную аутентификацию, политику межсетевого экрана, логи, обновления прошивки и контроль изменений. Поскольку шлюз связывает OT-устройства и платформы верхнего уровня, необходимо определить направление коммуникации, администраторов, разрешённых портов и восстановления.
Ключевые выводы
•«Поддерживает шифрование» не означает, что система защищена.
•Стандартные аккаунты, общие пароли и открытые порты управления — частые риски.
•Меры безопасности должны быть протестированы вместе с доступностью, обслуживанием и восстановлением.
Сначала отобразите границы коммуникации
Перечислите устройства на юг, платформы на север, администраторов, серверы времени, DNS и обновления, затем определите направление, порты и идентичность для каждого потока.
Отдельные плоскости управления и передачи данных
Доступ к управлению должен быть ограничен источником, пользователем и временем и не должен делиться слабыми учетными данными с обычными путями данных. Важные изменения должны быть фиксированы и обратимы.
Проверка безопасности должна включать отказ
Помимо сканирования и тестирования аккаунта, проверяйте просроченные сертификаты, неподходящее время, недоступные платформы, плохую конфигурацию, неудачные обновления и процедуры восстановления.
Как Tespro подходит
Шлюзы серии Tespro TG и TesproOS могут обеспечивать основы веб-конфигурации, сетевых и удалённых операций на выбранных моделях. Точные функции VPN, межсетевого экрана, сертификатов, логирования и обновления зависят от модели и прошивки и не должны применяться к каждому устройству.
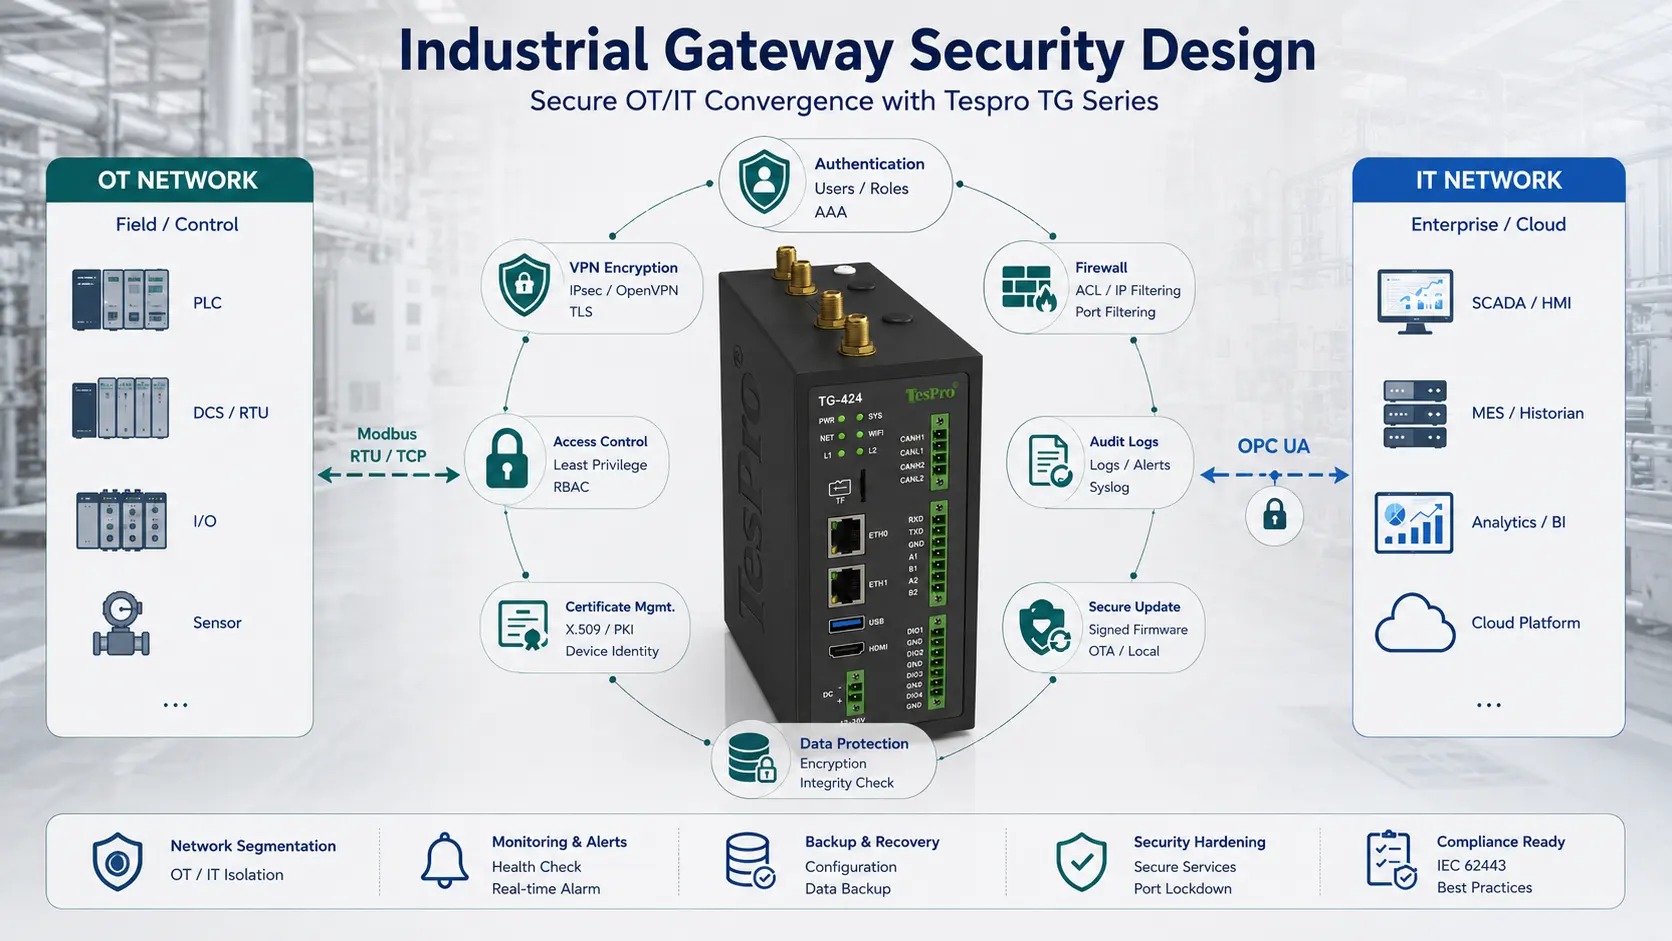
Чек-лист совместимости и выбора
✓Сетевые зоны, потоки данных и разрешённые порты
✓Пользователи, роли, пароли или сертификаты
✓VPN, файрвол и метод удалённого обслуживания
✓Логи, синхронизация времени и удержание аудитов
✓Источник прошивки, обновление, резервное копирование и откат
✓Реагирование на уязвимости, аннулирование аккаунта и восстановление
Часто задаваемые вопросы
Вопрос: Является ли шлюз безопасным, если он находится за межсетевым экраном?
О: Не само по себе. Учетные записи устройств, сервисы, сертификаты, прошивка и журналы всё ещё требуют управления.
Вопрос: Может ли VPN заменить сегментацию сети?
Ответ: Нет. VPN защищает путь, а сегментация ограничивает доступность. Они служат разным целям.
Вопрос: Можно ли сохранить стандартный пароль для удобства?
Ответ: Не должно. Стандартные или общие учетные данные следует менять при развертывании и управлять ими на протяжении всего жизненного цикла.


