


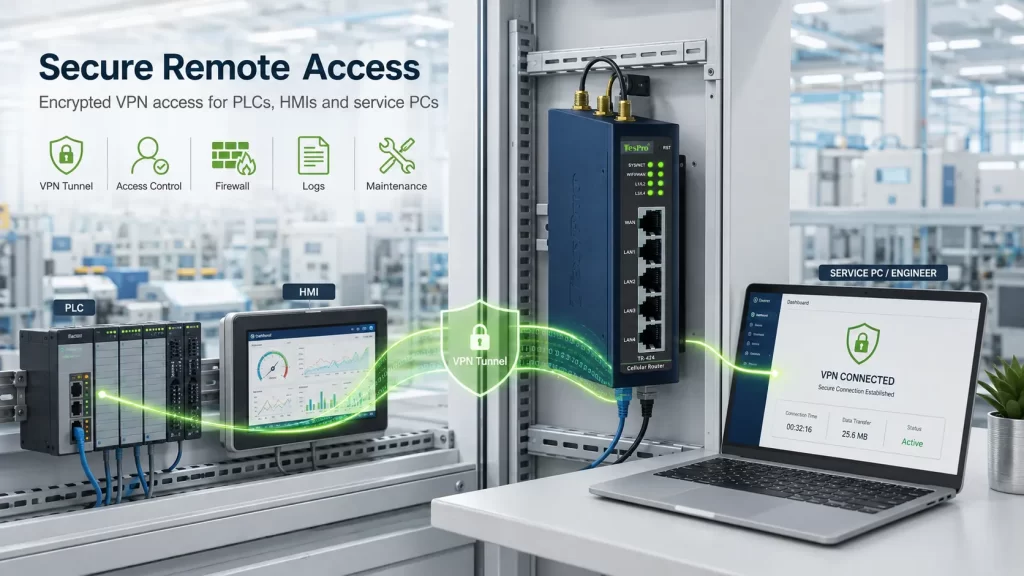
Промышленный VPN-роутер создаёт зашифрованный туннель, чтобы авторизованные инженеры могли получать доступ к ПЛК, HMI или сервисным ПК. Для обеспечения безопасности также необходимы учетные записи, контроль доступа, правила межсетевого экрана, журналы и процесс обслуживания.
Ключевые выводы
- Роутер должен инициировать исходящее соединение через NAT оператора
- Удалённые пользователи должны обращаться только к необходимым устройствам и портам
- Сессии должны быть аудифицируемыми и быстро отзываемыми
Почему такие проекты часто терпят неудачу?
Промышленный VPN-роутер создаёт зашифрованный туннель, чтобы авторизованные инженеры могли получать доступ к ПЛК, HMI или сервисным ПК. Для обеспечения безопасности также необходимы учетные записи, контроль доступа, правила межсетевого экрана, журналы и процесс обслуживания. В реальном проекте маршрутизатор должен инициировать исходящее соединение через NAT оператора, а удалённые пользователи должны достигать только требуемых устройств, и порты должны учитываться в той же архитектуре. Начните с рабочей нагрузки, полевых устройств и операционной модели, а не с одной маркетинговой спецификации.
Как устройства, сеть и платформа разделяют роли
Практическая последовательность — подтвердить бренд и программное обеспечение PLC, а также план IP сайта, затем проверить топологию VPN и роли пользователей, а затем тестовые сессии должны быть аудифицируемыми и быстро отзываемыми с настоящим оборудованием. Зафиксируйте критерии сдачи, чтобы дизайн можно было повторять на разных площадках.
Что должен охватить пилот?
VPN не обеспечивает автоматическую защиту ПЛК; Слабые пароли, плоские сети, общие аккаунты и устаревшая прошивка остаются рисками. Публичный контент и документы проекта должны указывать модель, прошивку, региональную сеть, опции и условия окружающей среды, а также избегать непроверяемых утверждений, таких как «работает для каждого проекта» или «абсолютная надёжность».
Как Tespro подходит
Серия Tespro TR-400 может обеспечивать удалённый сетевой доступ к ПЛК/HMI и использовать TesproOS или проектно-специфическое управление для статуса и конфигурации. Проверьте VPN-протоколы и авторизацию по модели и прошивке.
Таблица решений и проверки
| Фактор решения | Что проверять |
| Роутер должен инициировать исходящее соединение через NAT оператора | Проверьте по бренду и программному обеспечению PLC, а также задокументируйте критерии прохождения/несоответствия в пилотном или на объекте. |
| Удалённые пользователи должны обращаться только к необходимым устройствам и портам | Проверьте соответствие плану IP объекта и задокументируйте критерии прохождения/несоответствия в пилотном или тесте на площадке. |
| Сессии должны быть аудифицируемыми и быстро отзываемыми | Проверьте по топологии VPN и задокументируйте критерии прохождения/несоответствия в пилотном или тесте на площадке. |
Чек-лист совместимости и выбора
- ✓ Бренд и программное обеспечение PLC
- ✓ План IP на объекте
- ✓ VPN-топология
- ✓ Пользовательские роли
- ✓ Разрешённые порты
- ✓ Удержание логов
Часто задаваемые вопросы
Вопрос: Можно ли получить доступ к ПЛК без статического публичного IP?
О: Обычно да, если роутер инициирует VPN или управляющее соединение через NAT.
Вопрос: Должен ли VPN открывать всю заводскую подсеть?
Ответ: Нет. Ограничивайте пользователей, устройства и порты по наименьшим привилегиям.
Вопрос: Что следует протестировать перед дистанционным введением в эксплуатацию?
A: Проверить восстановление туннеля, доступ к программному обеспечению ПЛК, права доступа, восстановление отключения и экстренное отзыв.


